DigiCert X9 certificato mTLS con Client Auth EKU
DigiCert X9 PKI for TLS è un certificato progettato principalmente per la comunicazione host-to-host (mTLS, API, servizi interni) fuori dall'ambiente dei browser web. Il suo vantaggio chiave è il supporto di Client Authentication EKU (tipicamente insieme a Server Authentication EKU) – ovvero l'uso specifico che nel mondo di WebPKI sta gradualmente terminando. X9 PKI è regolato dagli standard ASC X9 e assicura l'interoperabilità tramite una radice fiduciaria comune.
 Ordinare
 Confronto certificati


OV - Verifica dell'organizzazione
client auth EKU
SAN (FQDN / IP)
tempo di emissione

fuori da WebPKI
- Prezzo 399 €
- Validità Diversi anni
- Uso mTLS / API / host-to-host
- Affidabilità PKI indipendente (non webPKI)
- EKU Client Auth, Server Auth o entrambi
- Lunghezza chiave pubblica 2.048 (3.072/4.096) bit
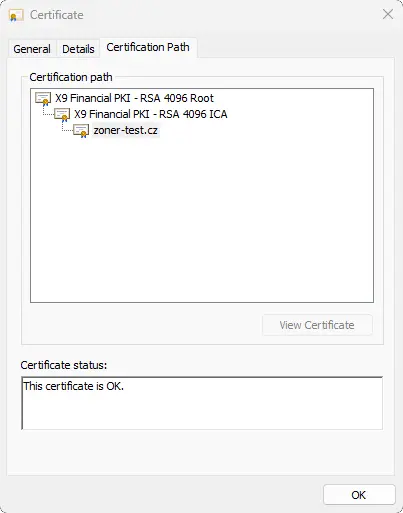
- Radice / fiducia X9 Financial PKI - RSA 4096 Root
- Supporto multidominio fino a 250 SAN
- Chiave pubblica RSA e ECC
- Rigenerazione certificato GRATIS
- Possibilità di aggiunta di più domini SI
- Reissue / duplicati gratis (illimitato)
Uso consigliato del certificato
DigiCert X9 PKI for TLS è ideale ovunque il certificato TLS non sia utilizzato principalmente per il "web nel browser", ma per l'autenticazione tra sistemi. Tipicamente si tratta di mutual TLS (mTLS), sicurezza API, comunicazione di microservizi, livelli di integrazione e altri scenari host-to-host.
Il principale vantaggio di X9 PKI è l'Client Authentication EKU nel certificato. Nell'ambiente standard WebPKI l'uso di certificati TLS pubblici per l'autenticazione del client è gradualmente terminato, complicando il funzionamento di scenari mTLS e PKI interni. X9 PKI fornisce un'alternativa standardizzata fuori dall'ecosistema del browser.
Il certificato supporta fino a 250 SAN voci per certificato (FQDN e/o indirizzi IP). Wildcard domini non sono supportati—nel certificato possono essere indicati solo nomi DNS completamente qualificati e indirizzi IP.
Listino prezzi del certificato DigiCert X9 PKI for TLS
Il certificato DigiCert X9 PKI for TLS supporta fino a 250 SAN voci (FQDN e indirizzi IP). Non è possibile utilizzare domini wildcard nel certificato.
Un anno
- Riemissioni e duplicati illimitati
- Client Auth EKU per mTLS
Estensioni
+ 1x SAN (FQDN o IP): 399,00 €
Ordine per diversi anni
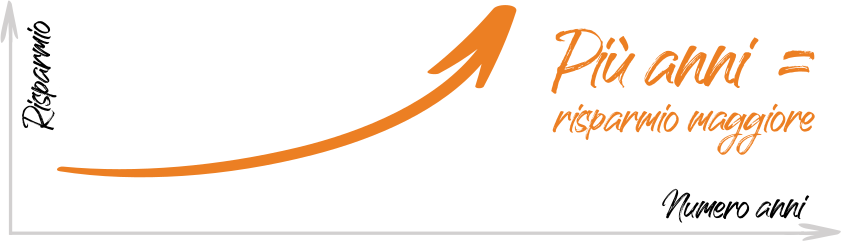
Ordinando per più anni, si risparmia. È possibile ordinare il certificato fino a 3 anni. Ogni anno si riceverà un certificato annuale di collegamento.
- Meno amministrazione: un ordine, un pagamento.
- Maggiori risparmi con durata maggiore.
- Il certificato di collegamento sarà ricevuto automaticamente.
Prezzi indicati senza IVA.
Uso del certificato fuori dai browser web
DigiCert X9 PKI for TLS è progettato per l'infrastruttura in cui è cruciale l'autenticazione bidirezionale (mTLS) e il controllo su come e dove i certificati sono usati – tipicamente in reti interne, integrazioni B2B e comunicazione API.
A differenza dei certificati TLS "web", l'obiettivo principale non è l'indicazione visiva nel browser, ma l'identità della macchina/servizio, la crittografia e l'interoperabilità nel contesto di X9 PKI con una politica di certificazione indipendente.
Se si affronta un passaggio a causa delle restrizioni di Client Authentication EKU in WebPKI, X9 PKI è la via tipica per mantenere il modello mTLS a lungo termine.
FAQ – Domande frequenti sui certificati DigiCert X9
Se si ha bisogno di un certificato TLS normale per un sito web pubblico (WebPKI, fiducia nei browser), si sceglieranno i certificati DV/OV/EV standard.
Tuttavia, se si affrontano mTLS, comunicazione API, connessioni host-to-host o comunicazioni tra istituzioni finanziarie, la scelta adeguata è il certificato DigiCert X9.
Questi certificati:
- permettono l'Autenticazione Client (EKU) – autentificazione TLS bidirezionale,
- potranno essere emessi per un periodo di più anni,
- funzionano all'interno di un trust privato tra istituzioni finanziarie, non come certificati WebPKI pubblici.
Se non si è sicuri, contattare il nostro supporto clienti.
No. I certificati DigiCert X9 supportano solo FQDN specifici ed eventualmente indirizzi IP. I domini wildcard (es: *.dominio.it) non sono supportati.
No. I certificati DigiCert X9 non sono progettati per siti web pubblici e non sono parte del trust WebPKI standard nei browser comuni.
Sono destinati a un modello di trust chiuso tra istituzioni finanziarie, dove la fiducia è gestita contrattualmente e tecnicamente all'interno dell'ecosistema specifico.
Sì. I certificati DigiCert X9 supportano Extended Key Usage (EKU) per l'autenticazione del client, il che permette scenari mTLS sicuri.
Questo tipo di autenticazione client oggi non è generalmente disponibile con certificati WebPKI pubblici, il che è uno dei motivi principali per cui X9 è adatto per infrastrutture bancarie e finanziarie.